Assises régionales de la Cybersanté : une journée pour comprendre, anticiper et agir
Modifié le 04/11/2026
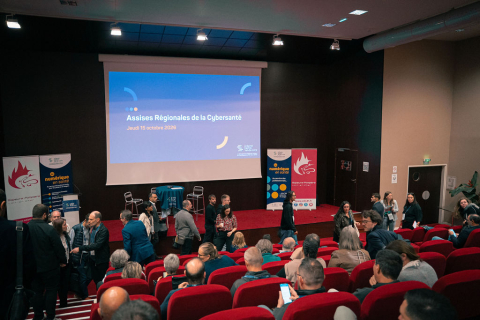
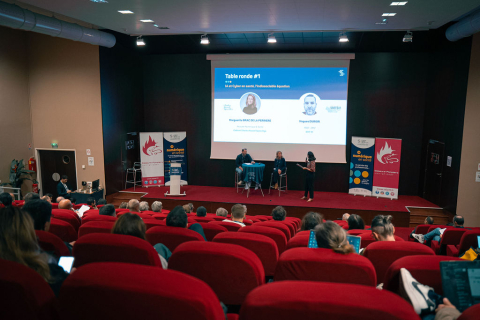
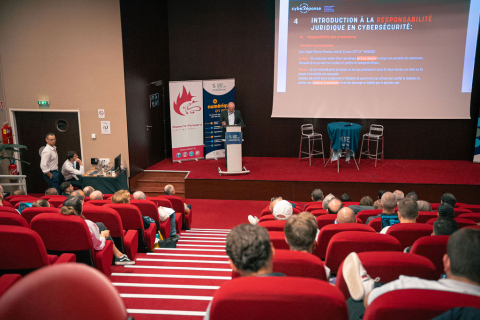
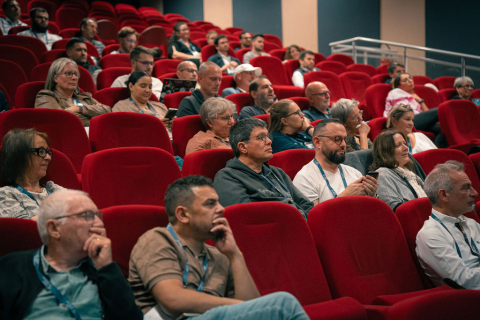
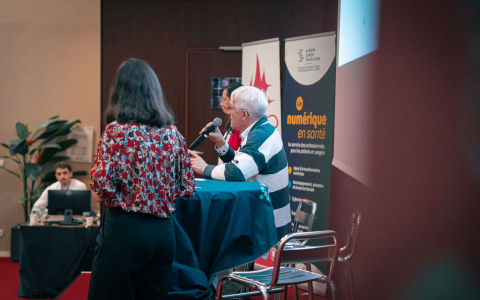
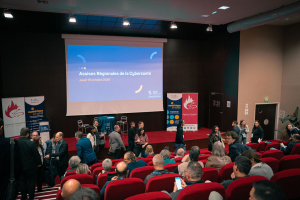
Le 15 octobre dernier, les acteurs de la santé de la région se sont réunis au CFIS 41 à Vineuil à l'occasion de la 2ème édition des Assises régionales de la Cybersanté.
Directions d'établissements, professionnels de santé, responsables informatiques, experts nationaux et acteurs institutionnels ont partagé une même ambition : renforcer collectivement la résilience numérique du secteur de la santé.
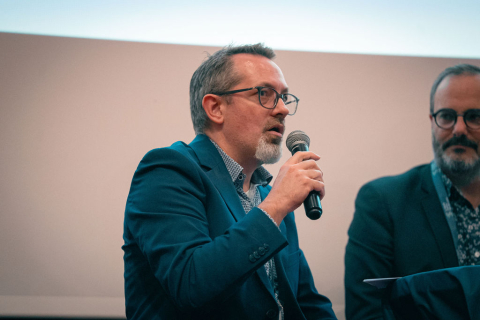
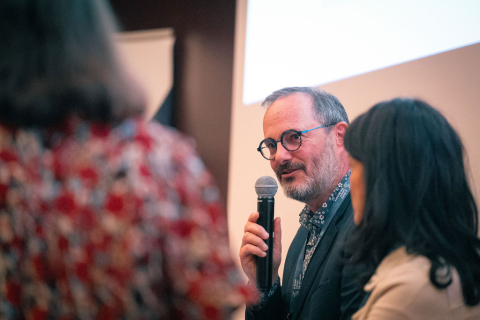
Animée par la journaliste Camille Colloch, cette journée a permis d'aborder les enjeux cyber sous tous leurs angles, à travers des interventions d'experts, des retours d'expérience concrets et des témoignages inspirants du terrain.
Revivez les temps forts de l'événement grâce à notre after-movie.
Donner un cap pour renforcer la cybersécurité en santé
La matinée s'est ouverte avec les interventions d'Estelle Nicaud (Agence du Numérique en Santé), Clément Gravereaux (ARS Centre-Val de Loire) et Rodrigo Cavalcanti (GRADeS Centre-Val de Loire), qui ont dressé un panorama des dispositifs d'accompagnement et des actions menées pour faire progresser la maturité cyber des établissements sanitaires, médico-sociaux et des professionnels libéraux.
Mélodie Fourez, déléguée à la sécurité numérique en Centre-Val de Loire pour l'ANSSI (Agence Nationale de la Sécurité des Systèmes d’Information), a ensuite présenté un état des lieux de la menace cyber en santé, rappelant l'importance de maintenir une vigilance constante face à des attaques toujours plus sophistiquées.
IA, données de santé et cybersécurité : un équilibre à construire
Lors de son intervention, Marguerite Brac de la Perrière, avocate au cabinet Charles Russell Speechlys, a rappelé les fondamentaux du RGPD et les enjeux liés à la protection des données de santé.
Elle a poursuivi les échanges lors d'une table ronde consacrée à l'intelligence artificielle et à la cybersécurité en santé aux côtés d'Hugues Duroir, Responsable de la Sécurité et des Systèmes d'Information et Délégué à la Protection des Données du GHT 41. Ensemble, ils ont partagé leurs réflexions sur la gouvernance de l'IA, la maîtrise des données, les nouveaux risques liés au "Shadow IA" (utilisation d'outils d'intelligence artificielle par les professionnels sans validation, supervision ou connaissance de leur organisation), mais aussi les conditions nécessaires pour concilier innovation, conformité réglementaire et sécurité.
Combien coûte réellement une cyberattaque ?
Autre temps fort de la journée : le retour d'expérience de Thomas Vadot, Responsable de la Sécurité et des Systèmes d'Information du Centre Hospitalier Intercommunal de Haute-Comté, et de Quentin Le Thiec, expert sécurité au CERT Santé. Leur intervention a permis de mesurer les conséquences très concrètes d'une cyberattaque sur le fonctionnement d'un établissement, bien au-delà des seuls impacts techniques.
Réagir face à un incident : responsabilités, enquêtes et gestion de crise
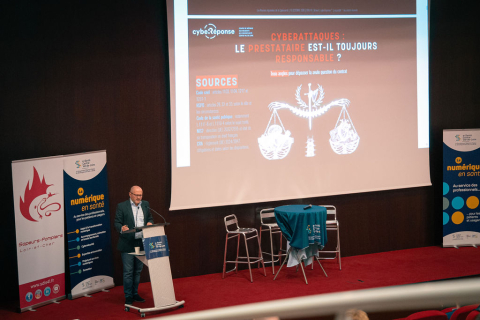
L'après-midi a débuté avec l'intervention de Victor-Emmanuel De Sa, directeur de CybeRéponse Centre-Val de Loire, qui a apporté un éclairage sur les responsabilités des prestataires en cas d'incident cyber.
Laurent Remise, enquêteur en technologies numériques à la Gendarmerie du Loir-et-Cher, a ensuite plongé les participants dans les coulisses d'une cyberattaque : dépôt de plainte, enquêtes, gestion des rançons et accompagnement des victimes.
Victor-Emmanuel De Sa est ensuite revenu sur scène pour proposer une approche originale avec « L'art de la cyber-zénitude », rappelant que la préparation, l'anticipation et la sensibilisation constituent les meilleurs remparts face aux cybermenaces.
Des témoignages concrets pour passer à l'action
La dernière table ronde de la journée a donné la parole à trois acteurs confrontés au quotidien aux enjeux de cybersécurité.
- Fabien Pomi, responsable des systèmes d'information de l'EHPAD Les Résidences de Bellevue, a partagé son expérience de la mutualisation des moyens et des compétences comme réponse aux contraintes budgétaires, ainsi que le retour d'expérience d'une attaque de phishing récemment subie.
- Flore Pullerio-Vitez, directrice adjointe de la Clinique de La Borde, a témoigné de l'accompagnement réalisé avec le GRADeS Centre-Val de Loire pour identifier ses vulnérabilités, prioriser ses actions et développer une véritable culture de la cybersécurité au sein de son établissement.
- David Ferrer, chef de projet e-santé et continuité des soins à l'URML Centre-Val de Loire, a quant à lui présenté les actions menées auprès des professionnels de santé libéraux pour développer les bons réflexes face aux cybermenaces et préparer la continuité de l'activité en cas d'incident.
Cette deuxième édition a une nouvelle fois démontré que la cybersécurité est avant tout un défi collectif. Entre retours d'expérience, regards d'experts et partage de bonnes pratiques, les échanges ont permis à chacun de repartir avec des clés concrètes pour mieux anticiper les risques et protéger les services de santé.
Sécuriser, c'est prendre soin. Une conviction plus que jamais partagée à l'issue de cette édition.
À vos agendas !
Les sujets explorés lors des Assises Régionales de la Cybersanté seront désormais intégrés aux Rencontres e-Santé (focus, décryptages et Agora CyberSanté), notre événement régional dédié au numérique en santé, à l'innovation et à la cybersécurité.
Rendez-vous le mercredi 24 mars 2027, en Indre-et-Loire, pour la 3ème édition des Rencontres e-Santé.
Programme et inscriptions à venir prochainement.
Crédit photos et vidéo : Clara Clément
Découvrez les photos de la journée et les meilleurs moments capturés tout au long de l'événement.